网络信息化中心开展2024年网络与信息安全应急演练 以软件开发筑牢安全防线
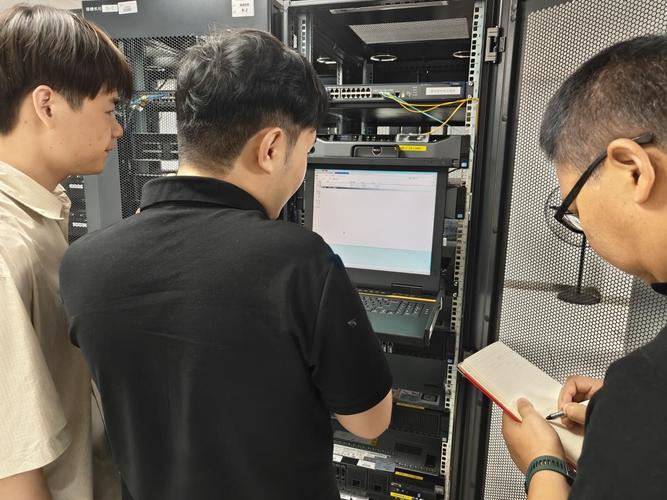
一、演练背景与目标\n\n随着数字化转型的深入推进,网络与信息安全已成为企事业单位运行的生命线。为检验应急预案的可行性、锤炼队伍的实战能力,网络信息化中心于2024年组织开展了网络与信息安全应急演练。本次演练以“实战化、场景化、协同化”为原则,模拟勒索病毒攻击、数据泄露、网站篡改等典型安全事件,全面覆盖监测预警、应急响应、溯源分析、恢复重建等关键环节。与此演练特别强调网络与信息安全软件开发成果的落地应用,将自主研发的安全工具嵌入应急响应流程,实现“以练促建、以建强防”的目标。\n\n二、演练组织与场景设计\n\n本次演练由网络信息化中心牵头,联合相关业务部门和技术支撑团队成立演练指挥部,下设监测组、处置组、溯源组和保障组。演练前,技术团队基于历史安全事件和行业威胁情报,设计了三个递进式场景:\n\n1. 勒索病毒攻击场景:模拟办公终端感染勒索病毒并横向扩散,检验终端防护软件与网络隔离策略的联动效果;\n2. 数据泄露场景:模拟敏感数据被异常外传,检验数据防泄漏系统的告警精度与阻断能力;\n3. 网站篡改场景:模拟门户网站页面被恶意篡改,检验Web应用防火墙与自动化恢复脚本的协同效率。\n\n每个场景均设置“发现—研判—处置—恢复”四个阶段,要求参演人员在规定时限内完成规定动作,并记录各环节响应时间与处置结果。\n\n三、安全软件开发在演练中的支撑作用\n\n演练不是“演戏”,而是对真实安全能力的压力测试。网络信息化中心近年来持续推进网络与信息安全软件开发,形成了一批自主可控的安全工具,并在本次演练中发挥了关键作用。\n\n1. 自动化监测与告警平台:基于日志采集与行为分析技术,自研的安全监测平台能够实时聚合终端、网络、应用等多源数据,利用规则引擎与异常检测模型快速识别攻击行为。演练中,平台在勒索病毒横向扩散初期即触发告警,为处置组争取了宝贵时间。\n\n2. 应急响应协同工具:针对多部门协同效率低的问题,开发了应急响应协同工具,支持任务派发、进度跟踪、证据留存和在线会商。演练中,指挥部通过该工具一键下发处置指令,各组实时反馈进展,整体响应时间较以往缩短约30%。\n\n3. 自动化恢复脚本集:针对网站篡改和数据破坏场景,编写了标准化恢复脚本,涵盖配置回滚、数据还原、服务重启等操作。演练中,处置人员通过脚本在10分钟内完成网站页面恢复,验证了“预案+工具”的可行性。\n\n4. 溯源分析辅助系统:基于图数据库和威胁情报关联分析,自研的溯源系统能够快速绘制攻击链路图,定位攻击入口和受影响资产。演练后,溯源组利用该系统还原了模拟攻击的完整路径,为后续加固提供了依据。\n\n四、演练成效与经验\n\n本次演练达成了预期目标,主要体现在三个方面:一是检验了应急预案的完整性和可操作性,发现并记录了若干流程衔接问题;二是锻炼了技术队伍的实战心理和协同能力,参演人员对工具使用的熟练度明显提升;三是验证了安全软件开发成果的实战价值,自研工具在监测、处置、恢复、溯源各环节均表现稳定。\n\n演练也暴露出部分不足:个别环节仍依赖人工操作,自动化程度有待提高;跨部门信息共享机制尚不流畅;部分安全工具的用户体验和容错能力需进一步优化。\n\n五、常态化安全能力建设展望\n\n演练是起点而非终点。网络信息化中心将以本次演练为契机,持续深化网络与信息安全软件开发,推动安全能力从“被动响应”向“主动防御”演进。下一步重点包括:完善安全工具链的集成度,实现监测、处置、溯源一体化联动;引入自动化编排与响应技术,减少人工干预;建立常态化的攻防演练机制,定期检验安全防护体系的有效性。\n\n网络与信息安全是一场持久战。只有将软件开发与应急演练紧密结合,以练验建、以建促练,才能不断提升安全防护的韧性与精度,为业务高质量发展提供坚实保障。
如若转载,请注明出处:http://www.bianzx.com/product/27.html
更新时间:2026-10-29 09:12:11